三种 WebRTC 模式
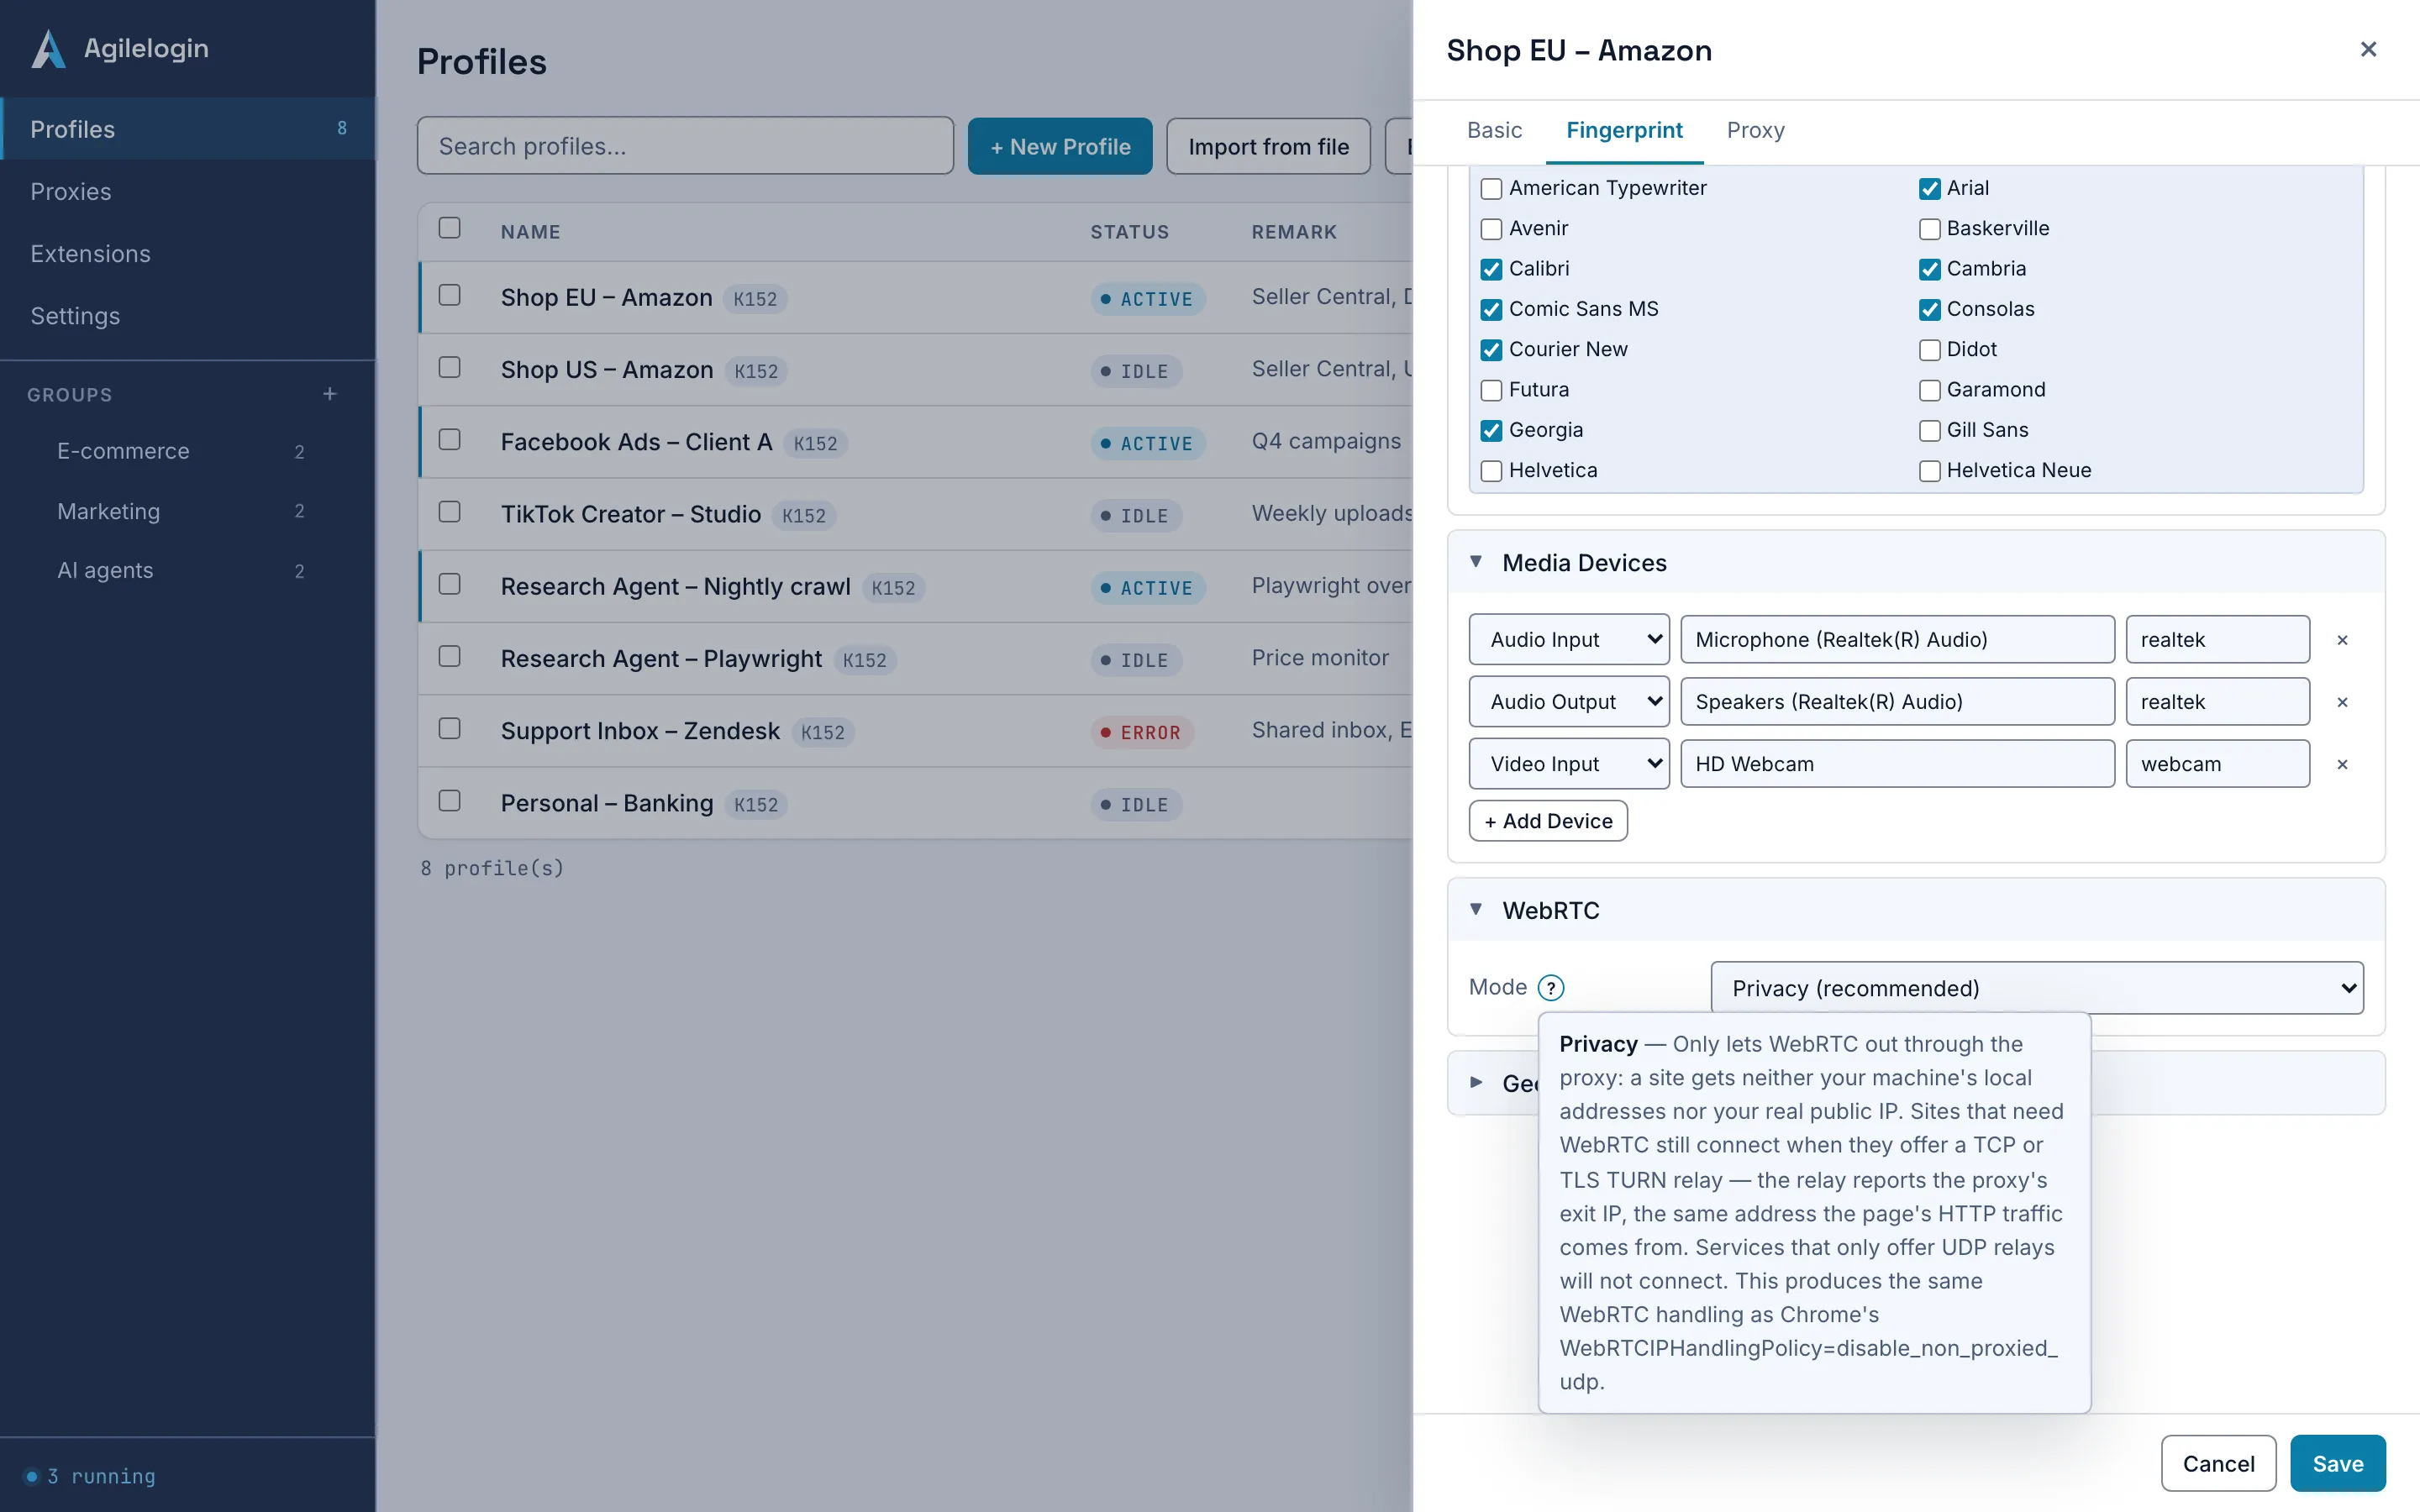
默认的 Privacy 只让 WebRTC 经代理出去,页面既拿不到本机的局域网地址,也拿不到真实公网 IP。Replace IP 把网站读到的地址改写成代理的固定出口 IP。Block connections 完全阻止 WebRTC。内核为已有 Profile 和调试保留两个旧值 Forward STUN 和 Allow;新建的 Profile 无法选择它们。
功能 · WebRTC 与网络身份
代理决定 Profile 的流量从哪里出去。其余的网络身份由内核决定:页面能读到哪些 WebRTC 候选、DNS 在哪里解析、每个请求带什么 User-Agent 和语言。
网络身份是服务器不靠页面、只靠连接就能了解到的一切:WebRTC 候选暴露的 IP、应答 DNS 的解析器、User-Agent 和 Accept-Language 头,以及浏览器自己发出的后台请求。在由 Agilelogin 启动的 Profile 里,这些都跟随 Profile 的配置。
四项按 Profile 做出的决定。
默认的 Privacy 只让 WebRTC 经代理出去,页面既拿不到本机的局域网地址,也拿不到真实公网 IP。Replace IP 把网站读到的地址改写成代理的固定出口 IP。Block connections 完全阻止 WebRTC。内核为已有 Profile 和调试保留两个旧值 Forward STUN 和 Allow;新建的 Profile 无法选择它们。
绑定代理后,内核关闭并锁定 DNS-over-HTTPS,域名解析不会发给 Profile 线路之外的公共解析器。
指纹里的 User-Agent、Client Hints 和 Accept-Language 列表随每个请求发出,包括内核自己的后台请求;语言列表也不会被缩减成单个条目。
由 Agilelogin 启动的 Profile 不会在启动时拉取 Google 的账号列表、建议或新标签页内容,没有浏览器登录,且只经代理发送一份精简的组件更新请求。
编辑器会拒绝与代理矛盾的组合;其余由操作者判断。
| 主题 | Agilelogin 边界 | 操作者动作 |
|---|---|---|
| 在轮换代理上使用 Replace IP | 拒绝:出口一变,改写的地址就过期 | 保持 Privacy;只有代理真的是固定出口时才把它标为固定出口。 |
| 旧 Profile 上的 Forward STUN 或 Allow | 旧值:只在已经使用该值的 Profile 上显示;两者都会暴露本机自己的地址 | 把该 Profile 切换为 Privacy 并保存;之后旧值不再出现在选项中。 |
| 自建 STUN 或 TURN 服务器的网站 | 能分辨出 Replace IP;Privacy 不向它暴露任何地址 | 对不受你控制的网站优先使用 Privacy。 |
大多数 Profile 从不离开默认值。
对带代理的 Profile,Privacy 不暴露本机的局域网或公网地址,并且仍能通过网站的 TCP 或 TLS TURN 中继连接,中继报告的是代理出口 IP。
如果网站坚持要读到 server-reflexive 地址,绑定一个标为固定出口的代理并运行健康检查;编辑器会在启动时写入出口 IP。
API 仍可调用,但不产生候选,也不建立 TURN 连接。视频通话将无法使用。
模式和出口地址在启动时读取并在会话期间保持;改了其中任何一项都要重新启动 Profile。
内核不承诺的事。
Privacy,也就是默认值。它的处理方式与 Chrome 自己的 disable_non_proxied_udp 策略相同:不暴露本地或公网地址,提供 TCP 或 TLS TURN 中继的网站仍能连接。
绑定代理后,DNS-over-HTTPS 会被关闭并锁定,域名解析跟随代理线路,而不是公共解析器。
不能。由 Agilelogin 启动的 Profile 移除了浏览器登录,因为它触发的账号对账会在每次启动时联系 Google。登录网站不受影响。