三種 WebRTC 模式
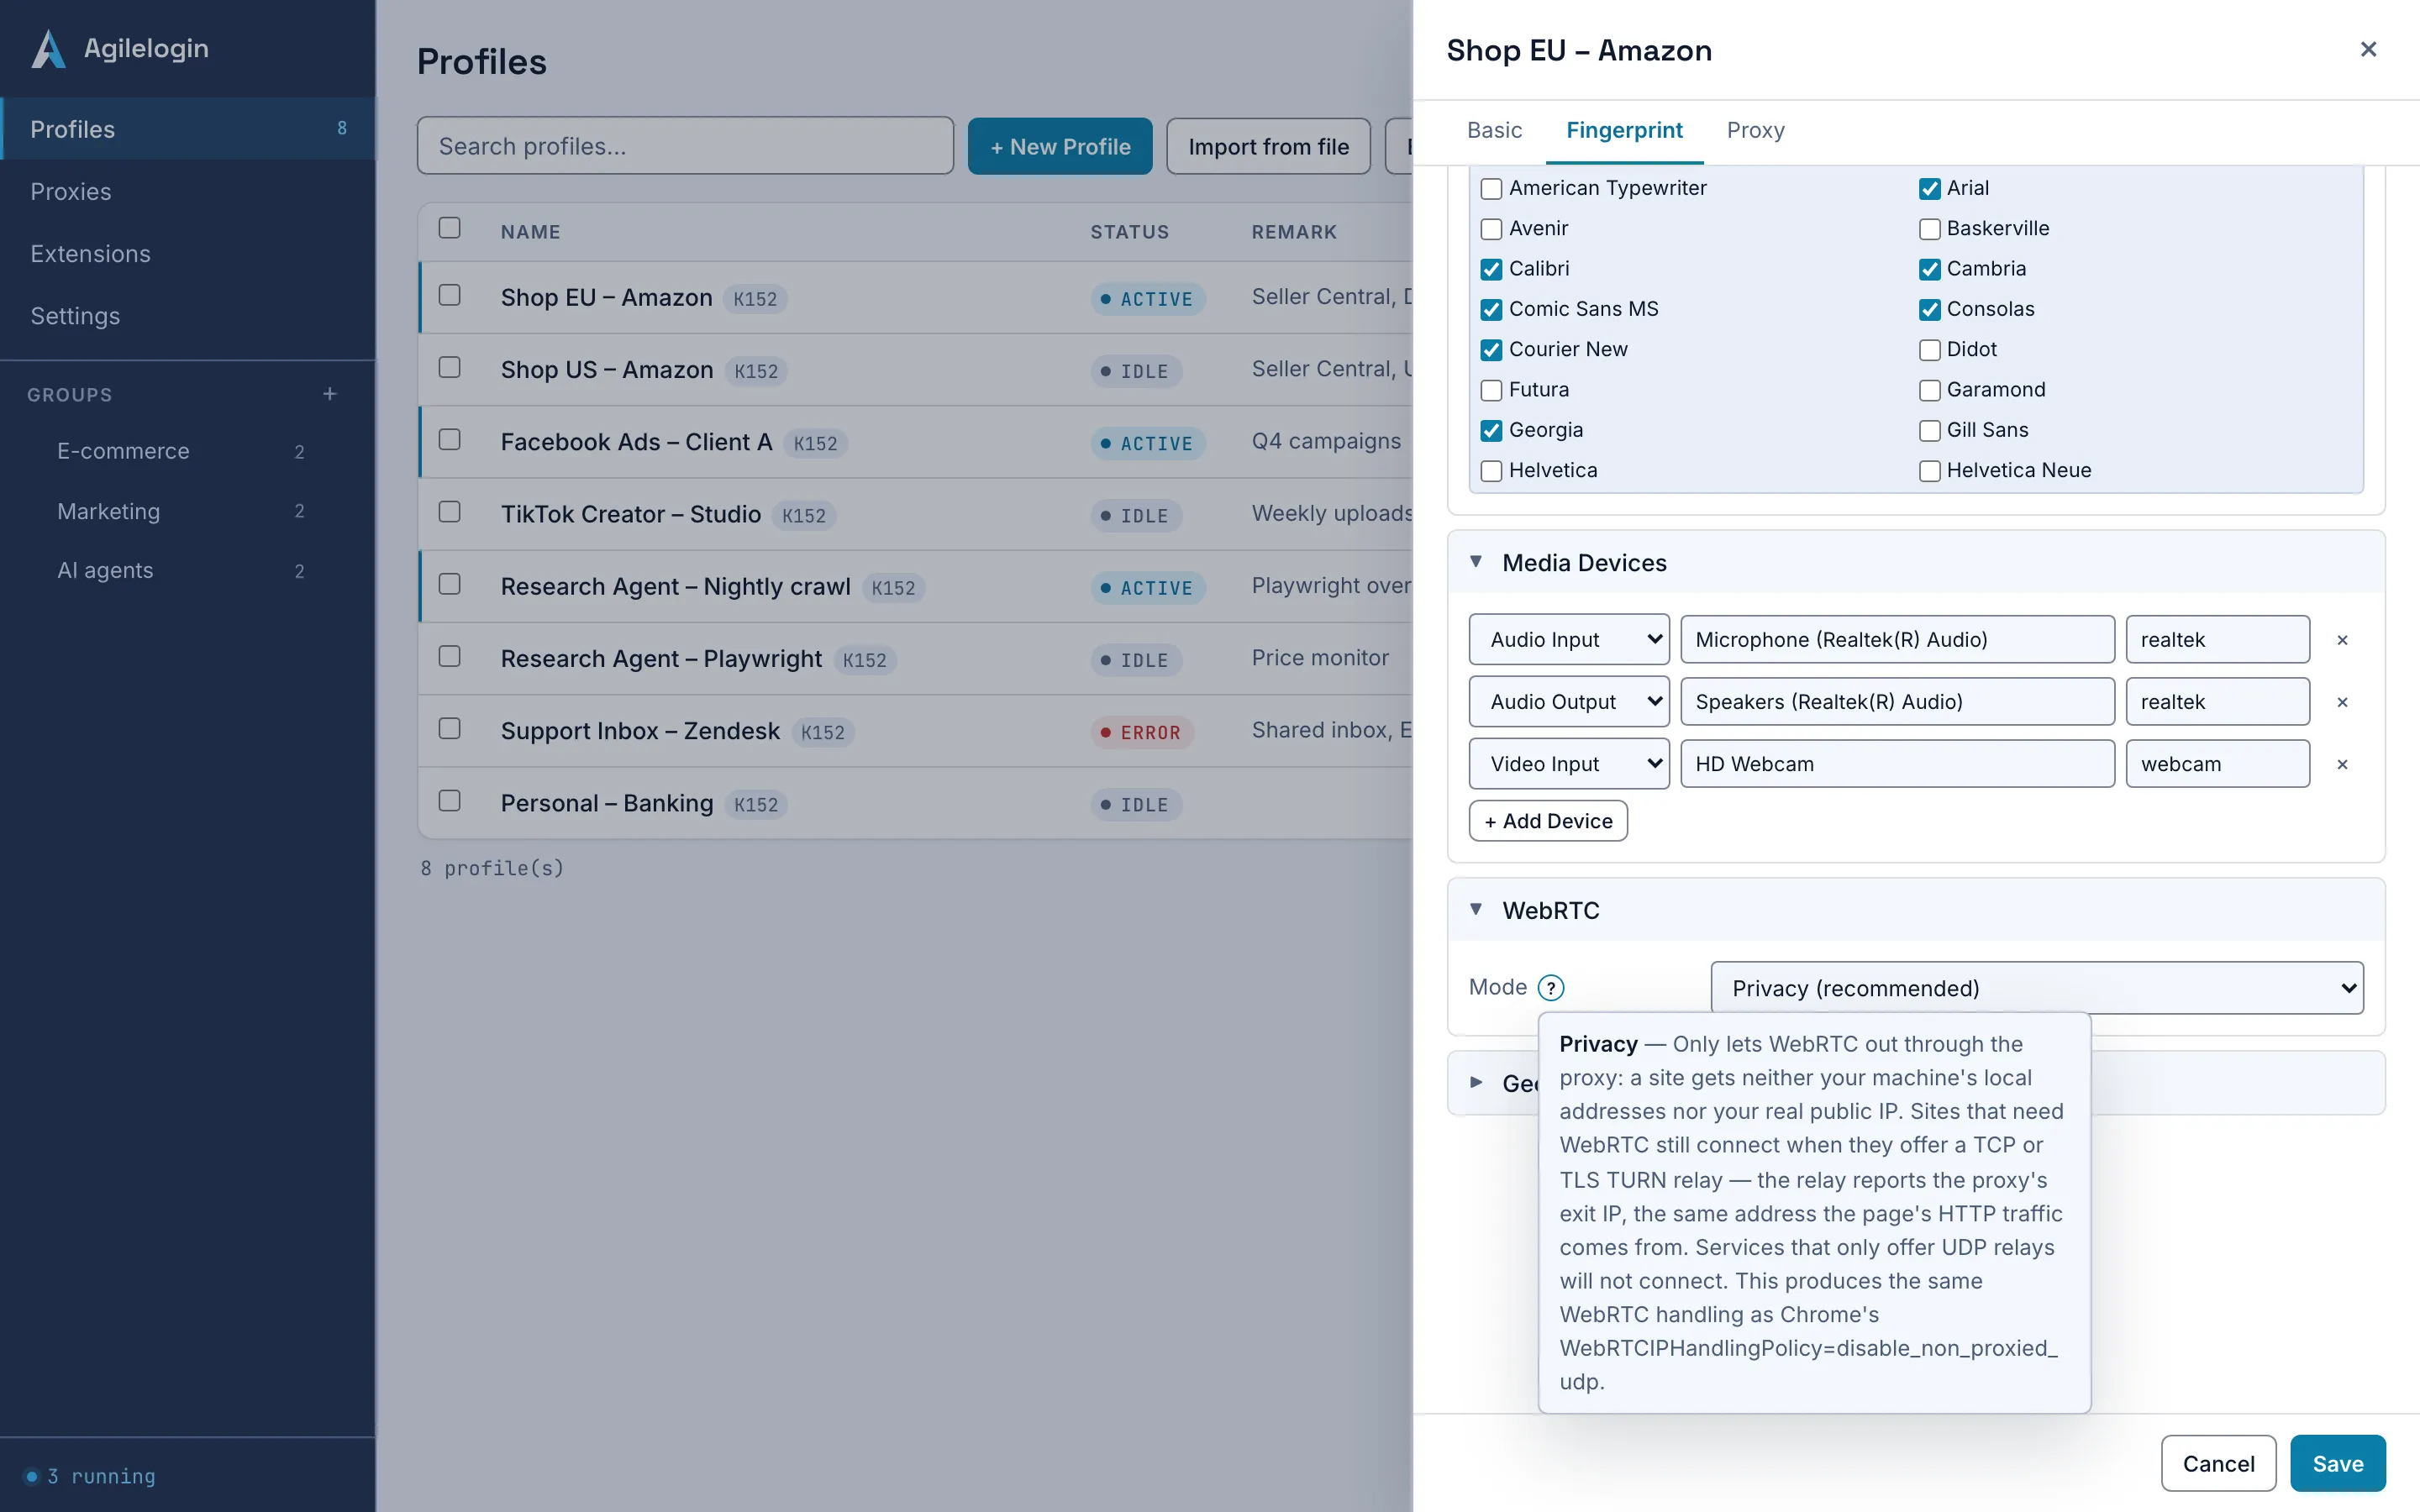
預設的 Privacy 只讓 WebRTC 經代理出去,頁面既拿不到本機的區域網地址,也拿不到真實公網 IP。Replace IP 把網站讀到的地址改寫成代理的固定出口 IP。Block connections 完全阻止 WebRTC。核心為已有 Profile 和除錯保留兩個舊值 Forward STUN 和 Allow;新建的 Profile 無法選擇它們。
功能 · WebRTC 與網路身份
代理決定 Profile 的流量從哪裡出去。其餘的網路身份由核心決定:頁面能讀到哪些 WebRTC 候選、DNS 在哪裡解析、每個請求帶什麼 User-Agent 和語言。
網路身份是伺服器不靠頁面、只靠連線就能瞭解到的一切:WebRTC 候選暴露的 IP、應答 DNS 的解析器、User-Agent 和 Accept-Language 頭,以及瀏覽器自己發出的後臺請求。在由 Agilelogin 啟動的 Profile 裡,這些都跟隨 Profile 的配置。
四項按 Profile 做出的決定。
預設的 Privacy 只讓 WebRTC 經代理出去,頁面既拿不到本機的區域網地址,也拿不到真實公網 IP。Replace IP 把網站讀到的地址改寫成代理的固定出口 IP。Block connections 完全阻止 WebRTC。核心為已有 Profile 和除錯保留兩個舊值 Forward STUN 和 Allow;新建的 Profile 無法選擇它們。
繫結代理後,核心關閉並鎖定 DNS-over-HTTPS,域名解析不會發給 Profile 線路之外的公共解析器。
指紋裡的 User-Agent、Client Hints 和 Accept-Language 列表隨每個請求發出,包括核心自己的後臺請求;語言列表也不會被縮減成單個條目。
由 Agilelogin 啟動的 Profile 不會在啟動時拉取 Google 的帳號列表、建議或新標籤頁內容,沒有瀏覽器登入,且只經代理傳送一份精簡的元件更新請求。
編輯器會拒絕與代理矛盾的組合;其餘由操作者判斷。
| 主題 | Agilelogin 邊界 | 操作者動作 |
|---|---|---|
| 在輪換代理上使用 Replace IP | 拒絕:出口一變,改寫的地址就過期 | 保持 Privacy;只有代理真的是固定出口時才把它標為固定出口。 |
| 舊 Profile 上的 Forward STUN 或 Allow | 舊值:只在已經使用該值的 Profile 上顯示;兩者都會暴露本機自己的地址 | 把該 Profile 切換為 Privacy 並儲存;之後舊值不再出現在選項中。 |
| 自建 STUN 或 TURN 伺服器的網站 | 能分辨出 Replace IP;Privacy 不向它暴露任何地址 | 對不受你控制的網站優先使用 Privacy。 |
大多數 Profile 從不離開預設值。
對帶代理的 Profile,Privacy 不暴露本機的區域網或公網地址,並且仍能透過網站的 TCP 或 TLS TURN 中繼連線,中繼報告的是代理出口 IP。
如果網站堅持要讀到 server-reflexive 地址,繫結一個標為固定出口的代理並執行健康檢查;編輯器會在啟動時寫入出口 IP。
API 仍可呼叫,但不產生候選,也不建立 TURN 連線。視訊通話將無法使用。
模式和出口地址在啟動時讀取並在會話期間保持;改了其中任何一項都要重新啟動 Profile。
核心不承諾的事。
Privacy,也就是預設值。它的處理方式與 Chrome 自己的 disable_non_proxied_udp 策略相同:不暴露本機或公網地址,提供 TCP 或 TLS TURN 中繼的網站仍能連線。
繫結代理後,DNS-over-HTTPS 會被關閉並鎖定,域名解析跟隨代理線路,而不是公共解析器。
不能。由 Agilelogin 啟動的 Profile 移除了瀏覽器登入,因為它觸發的帳號對賬會在每次啟動時聯絡 Google。登入網站不受影響。