Recurso · WebRTC e identidade de rede

O que um Profile envia pela rede segue o Profile, não este computador

Um proxy decide por onde o tráfego de um Profile sai. O resto da identidade de rede é decidido pelo kernel: quais candidatos WebRTC uma página consegue ler, onde o DNS é resolvido e quais user agent e idiomas cada requisição carrega.

Documentação do produto · Última revisão em 14 de outubro de 2026Revisado pela equipe de produto da Agilelogin conforme o escopo público atual.
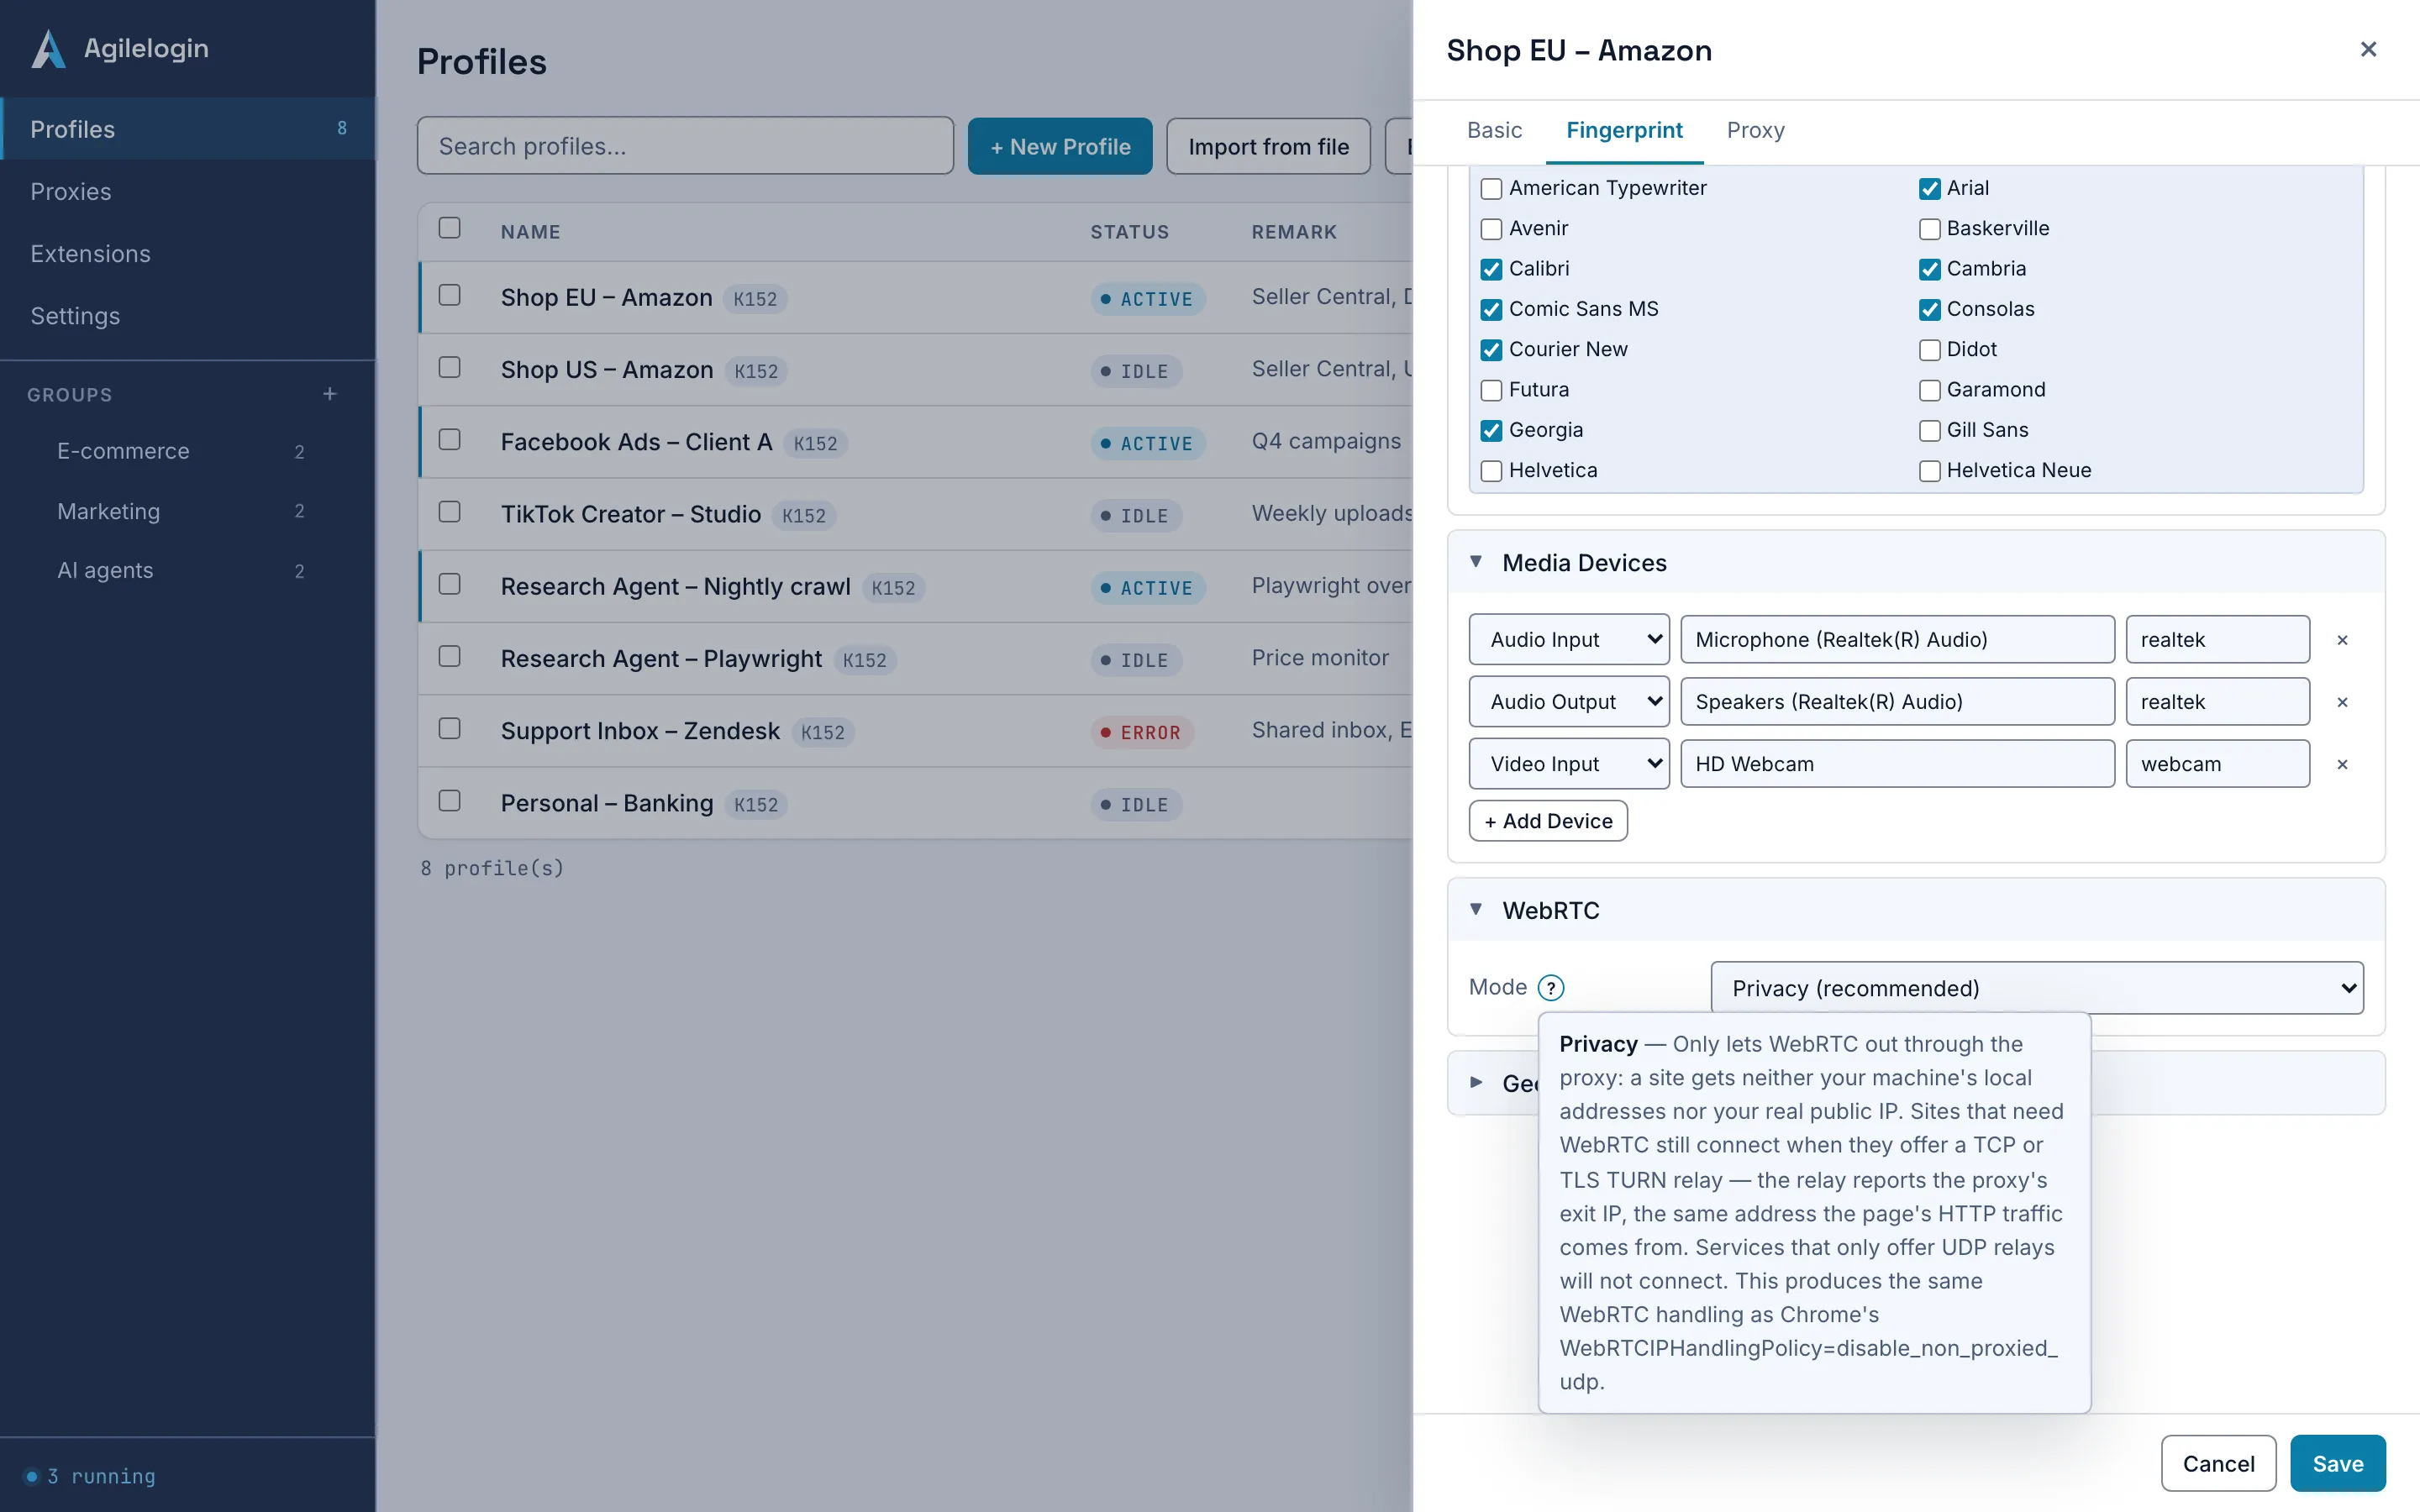
Seção WebRTC do editor de fingerprint com o seletor de modo em Privacy e um balão de ajuda explicando o modo.

O que é identidade de rede?

Identidade de rede é tudo o que um servidor pode aprender sobre um visitante pela conexão em vez de pela página: o IP que um candidato WebRTC revela, o resolvedor que responde ao DNS, os cabeçalhos user-agent e Accept-Language, e as requisições em segundo plano que um navegador faz por conta própria. Em um Profile lançado pela Agilelogin, cada um deles segue a configuração do Profile.

O que o kernel controla

Quatro decisões tomadas por Profile.

01

Três modos de WebRTC

Privacy, o padrão, só deixa o WebRTC sair pelo proxy, então uma página não recebe nem os endereços locais da máquina nem o IP público real. Replace IP reescreve o endereço que um site lê para o IP de saída fixo do proxy. Block connections interrompe o WebRTC por completo. O kernel mantém dois valores legados, Forward STUN e Allow, para Profiles existentes e depuração; um Profile novo não pode selecioná-los.

02

O DNS fica na rota do proxy

Com um proxy vinculado, o kernel desliga e trava o DNS-over-HTTPS, então as consultas de nome não vão para um resolvedor público fora da rota do Profile.

03

Os cabeçalhos do Profile em toda parte

O user agent, seus Client Hints e a lista Accept-Language do fingerprint são enviados em cada requisição, inclusive nas do próprio kernel em segundo plano, e a lista de idiomas não é reduzida a uma única entrada.

04

Silêncio na inicialização

Um Profile lançado pela Agilelogin não busca a lista de contas do Google, sugestões nem conteúdo de nova aba ao iniciar, não tem login no navegador e envia pelo proxy uma requisição mínima de atualização de componentes.

O que cada escolha cobre

O editor recusa as combinações que contradiriam o proxy; o resto é julgamento do operador.

AssuntoFronteira da AgileloginAção do operador
Replace IP em um proxy rotativoRecusado: o endereço reescrito ficaria obsoleto assim que a saída mudasseMantenha Privacy, ou marque o proxy como saída fixa só se ele realmente for.
Forward STUN ou Allow em um Profile antigoValores legados: aparecem só em um Profile que já usa um deles; os dois expõem o endereço da própria máquinaMude o Profile para Privacy e salve; depois disso, o valor legado não é mais oferecido.
Um site que roda o próprio servidor STUN ou TURNConsegue distinguir o Replace IP; o Privacy não expõe nenhum endereço a elePrefira Privacy para sites que você não controla.

Escolhendo um modo de WebRTC

A maioria dos Profiles nunca sai do padrão.

  1. STEP 01

    Mantenha Privacy

    Para um Profile com proxy, Privacy não expõe nenhum endereço local ou público e ainda conecta pelo relay TURN TCP ou TLS de um site, que informa o IP de saída do proxy.

  2. STEP 02

    Considere Replace IP só com saída fixa

    Se um site insiste em ler um endereço server-reflexive, vincule um proxy marcado como saída fixa e rode a verificação de saúde; o editor grava o IP de saída no lançamento.

  3. STEP 03

    Block connections quando o WebRTC não deve carregar nada

    A API continua chamável, mas nenhum candidato é produzido e nenhuma conexão TURN é aberta. Chamadas de vídeo não funcionarão.

  4. STEP 04

    Relance após uma mudança

    O modo e o endereço de saída são lidos no lançamento e valem pela sessão; relance o Profile depois de mudar qualquer um dos dois.

Limites atuais

O que o kernel não promete.

  • Nenhum modo torna um Profile irreconhecível. Um site que roda o próprio servidor STUN ou TURN consegue distinguir o Replace IP, e todo site continua vendo o endereço de saída do proxy, os cabeçalhos que você configurou e tudo o que o histórico da sua conta diz.
  • Um Profile lançado pela Agilelogin não consegue entrar em uma conta do navegador; sincronizar configurações do navegador por uma conta Google não está disponível.
  • Replace IP precisa de uma saída de proxy verificada nas últimas 24 horas; sem ela o kernel se comporta como no modo Privacy.
Central de ajuda →

Perguntas sobre WebRTC e identidade de rede

Qual modo de WebRTC devo usar?

Privacy, que é o padrão. Ele produz o mesmo tratamento da política disable_non_proxied_udp do próprio Chrome: nenhum endereço local ou público é exposto, e sites que oferecem um relay TURN TCP ou TLS continuam conectando.

O DNS vaza fora do proxy?

Com um proxy vinculado, o DNS-over-HTTPS é desligado e travado, então a resolução de nomes segue a rota do proxy em vez de um resolvedor público.

Posso entrar no Chrome dentro de um Profile?

Não. O login no navegador é removido dos Profiles lançados pela Agilelogin, porque a reconciliação de contas que ele inicia contataria o Google a cada lançamento. Entrar em sites não é afetado.

O proxy define a rota; o kernel a mantém

Veja como um proxy é vinculado a um Profile e depois escolha o modo de WebRTC no editor de fingerprint.